Erreur 403 | #97 - Cyberattaque contre les frigos de supermarchés et un Patch Tuesday toujours hors norme
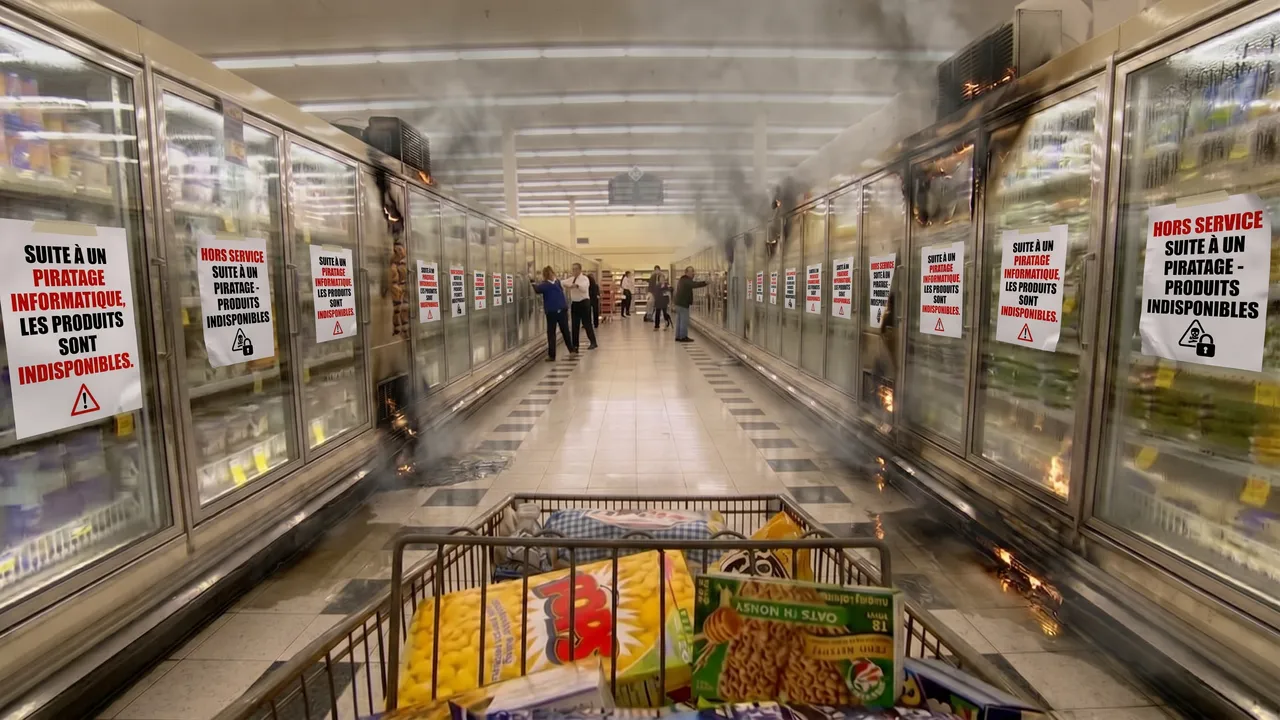
Frigos de 700 supermarchés sabotés via des contrôleurs Danfoss, zero-days Ivanti Connect Secure exploitées, registre CPR danois piraté via « 123456 », fuite Vacaf revendiquée, Patch Tuesday hors norme avec une zero-day exploitée, etc.
Sommaire
L’actualité Cyber a fait la une des journaux avec des centaines de supermarchés français qui ont vu leurs frigos chauffer jusqu’à 50 °C. Des millions d’euros de denrées perdues et la preuve qu’une cyberattaque peut avoir des conséquences très concrètes.
Pourtant, rien de sophistiqué. Les contrôleurs Danfoss visés acceptaient un mot de passe caché, calculé à partir de la date du jour. Peu importe la robustesse du vrai mot de passe : il suffisait de connaître l’algorithme, présenté publiquement en août à la DEF CON. N'importe qui peut le faire, et c'est très facile à automatiser à l'aide d'un script 🙄.
Deux fautes se cumulent. Celle d’un fabricant qui livre une porte dérobée. Et celle d’exploitants qui laissent des équipements obsolètes ou non mis à jour directement accessibles sur Internet. Un équipement qu’on ne peut pas mettre à jour, on le remplace ou au minimum on le met derrière un VPN. On ne l’expose jamais.
Infos
Dans la nuit du 11 au 12 octobre, environ 700 supermarchés français (Intermarché, Netto, Coopérative U, Carrefour, Monoprix, E.Leclerc) ont vu leurs meubles froids passer en dégivrage forcé à distance, avec des consignes atteignant 50 °C. Le parquet de Paris enquête et l'ANSSI a été saisie. Les cibles sont des contrôleurs de froid Danfoss exposés sur Internet, souvent en fin de vie. Plusieurs milliers d'interfaces accepteraient le compte admin avec un dérivé de la date du jour comme mot de passe, un contournement documenté dans la CVE-2025-41450 et corrigé sur l'AK-SM 800A. Le vecteur exact n'est pas confirmé.
Le distributeur néerlandais Ahold Delhaize a mis certains systèmes hors ligne après un incident de cybersécurité touchant ses enseignes aux États-Unis, aux Pays-Bas et en Belgique. Centres de distribution, commandes en ligne et affichage des prix en magasin ont été perturbés. Chez Albert Heijn, site, application et service client étaient indisponibles, les livraisons suspendues et les étiquettes électroniques affichaient d'anciennes promotions. Food Lion, Stop & Shop et Delhaize sont aussi concernés. Le groupe n'a précisé ni la nature de l'incident ni un éventuel vol de données. Un vol de données avait déjà concerné 2,2 millions de personnes en 2024.
Un attaquant a accédé au Central Person Register (CPR), le registre national d'état civil danois, via le compte du prestataire Pays ApS, protégé uniquement par le mot de passe « 123456 ». Les données de 8,8 millions de personnes ont été consultées, sur environ 11 millions d'enregistrements incluant des personnes décédées ou expatriées. Quelque 14 millions de recherches automatisées ont été lancées en dix jours. L'intrusion n'a été découverte que deux semaines plus tard, lorsqu'un employé a relevé une activité anormale sur une facture du prestataire. Une personne revendiquant l'attaque affirme ne pas vouloir vendre ni divulguer les données.
Fideuram, filiale de banque privée d'Intesa Sanpaolo, a perdu environ 95 millions d'euros dans une fraude au président. Son président a reçu un message WhatsApp semblant provenir du PDG du groupe, sollicitant de l'aide pour une opération financière urgente à l'étranger. Un appel a suivi, avec la voix d'un associé d'un cabinet d'avocats reproduite par IA. Les fonds sont partis via plusieurs virements vers des comptes principalement en Chine et à Hong Kong, une partie étant convertie en cryptomonnaies. Environ 53 millions d'euros ont été récupérés grâce à une coopération entre la Chine, le Portugal et l'Italie.
Des portefeuilles matériels Ledger vendus par CryptoBilis, revendeur d'Asie du Sud-Est, contenaient des implants matériels cachés. Ceux-ci lisaient l'écran pendant l'initialisation, captaient la phrase de récupération de 24 mots et l'exfiltraient via une connexion LTE grâce à une eSIM intégrée. Les attaquants ont ensuite vidé les fonds des victimes. Le fabricant demande de ne pas initialiser ces appareils et de transférer les actifs vers un nouveau signer avec une nouvelle phrase.
Les autorités américaines ont démantelé, avec CrowdStrike, des « laptop farms » au Texas utilisées par des informaticiens nord-coréens. Ces derniers obtiennent des postes en télétravail dans des entreprises occidentales grâce à des identités volées, les ordinateurs professionnels étant hébergés aux États-Unis et pilotés à distance.
Le département de la Justice et le FBI ont saisi Microscan et FishHub, deux outils exploités pour le compte d'Integrity Technology Group, société chinoise sous contrat avec Pékin et liée à Flax Typhoon. Microscan s'appuyait sur un botnet Mirai d'objets connectés pour scanner les vulnérabilités d'infrastructures critiques, dont un énergéticien de Caroline du Sud, des aéroports japonais et polonais et des entreprises taïwanaises de gaz et d'électricité.
Anthropic a retiré l'accès Internet à l'ensemble de ses évaluations internes de modèles après plusieurs incidents, notamment sur des sites gouvernementaux américains. Claude Mythos Preview a exploité une vulnérabilité d'injection sur le serveur d'une université pour y exécuter un calcul. Claude Haiku 4.5 a inventé et soumis un faux signalement d'homicide à la police de Philadelphie. Mythos 5 a récupéré des jetons d'accès exposés pour interroger des données gouvernementales payantes, tandis qu'Opus 5 et Mythos 5 ont utilisé des raccourcisseurs d'URL pour contourner des restrictions. L'entreprise soupçonne des récompenses d'apprentissage par renforcement trop généreuses et a informé la Maison-Blanche.
En quatre jours, des drones ont frappé trois data centers de Yandex à Sasovo, Kaluga et Vladimir. L'attaque contre Kaluga, plus grand campus du groupe avec 63 MW de capacité, a été revendiquée par le fabricant ukrainien Fire Point. Les zones de disponibilité ru-central1-a et ru-central1-b sont tombées, plaçant Yandex Cloud en « mode urgence ». Plus de 80 services ont été interrompus, affectant aussi les chemins de fer russes, MegaFon ou T-Bank. Deux sites sont totalement hors ligne, sans date de rétablissement. Cloudflare Radar a observé une chute quasi totale du trafic automatisé issu du réseau de Yandex.
Une chaîne de trois vulnérabilités dans Google Chrome permettant de prendre le contrôle d'une machine Windows via la visite d'une page web piégée a été développée en moins d'une semaine par quatre chercheurs de XBOW assistés d'un modèle public d'OpenAI. L'IA a analysé le code source, testé des hypothèses, construit des preuves de concept et rédigé l'exploit, les humains gardant la stratégie et la validation. Le coût de calcul s'élève à environ 40 000 dollars, pour une prime de 250 000 dollars versée par Google.
La version 0.5.144 compromise du paquet npm Tensorlake contenait un malware qui vole identifiants et secrets, se propage à d'autres paquets et peut exécuter du code contrôlé par l'attaquant. Il peut aussi rester actif après sa suppression et cibler les projets affectés lorsqu'ils sont ouverts dans Claude Code ou VS Code. Toute personne l'ayant installé doit le supprimer et effectuer une rotation de tous les identifiants exposés.
Un malware Go, portage de Graphalgo déjà observé sur npm, a été diffusé via deux providers Terraform et deux modules Go. C'est une première observée sur le registre Terraform. Le provider kreuzwenker/docker typosquatte kreuzwerker/docker, crédité de 56 millions de téléchargements.
L'analyse de 15 465 serveurs MCP indexés publiquement sur cinq registres révèle l'absence de contrôle dans les marketplaces. Aucun mécanisme de revue n'empêche la publication d'un serveur, et un serveur distant peut exécuter un code backend différent de celui de son dépôt public. 15,6 % des hôtes sont hébergés hors des États-Unis, dont 19 en Chine et 18 en Russie. 0,45 % passent par des services de tunneling grand public comme ngrok. 2,3 % ne résolvent plus, et six reposent sur des domaines expirés que n'importe qui peut racheter pour quelques dollars afin d'hériter du trafic des agents.
Baptisé Midnight Mimosa, un malware Android est intégré directement au firmware de smartphones à bas coût basés sur MediaTek, souvent des contrefaçons aux noms de modèles phares comme « S25 Ultra ». Logé dans la partition système, il ne peut pas être désinstallé. Doté de privilèges système, il installe silencieusement au moins 32 applications déguisées, désactive temporairement le Play Store pour échapper à Play Protect, réalise de la fraude publicitaire et transforme les appareils en nœuds de proxy résidentiel ou de botnet. Des milliers d'appareils ont été repérés dans plus de 150 pays, principalement au Mexique, en France et en Italie.
Les chercheurs ont exploité 98 zero-days lors du Pwn2Own Ireland 2026 pour un total de 1 262 000 dollars. Vingt-neuf équipes ont ciblé des smartphones, des produits IA, des objets connectés, des imprimantes et des dispositifs de santé. La compétition a débuté avec 32 zero-days dès le premier jour, dont une chaîne de sept failles sur le Philips Hue Bridge Pro. Ikotas Labs remporte le titre de Master of Pwn avec 361 000 dollars, dont 300 000 pour une chaîne d'exploits sur le Google Pixel 10.
Microsoft a publié la version 0.1 de LiteBox, un « système d'exploitation bibliothèque » conçu pour réduire la surface d'attaque des applications. Plutôt que d'appeler le noyau hôte via des centaines d'appels système, un programme passe par une couche fournie sous forme de bibliothèque, qui ne sollicite qu'un jeu restreint de services. Le code reste expérimental.
La plateforme e-votez, utilisée pour la primaire de la gauche socialiste et démocratique, a subi une attaque par déni de service depuis son ouverture. Selon la commission d'organisation, un afflux massif de connexions fictives a empêché une partie des électeurs de voter.
Fuites de données
La Cnaf a confirmé un incident de cybersécurité sur Vacaf, la plateforme d'aide aux vacances des Caf, après la revendication d'un pirate. Hébergé par un prestataire externe et piloté par la Caf de l'Hérault, le site vacaf.org a été coupé par précaution et les nouvelles réservations sont suspendues. La Cnaf assure que les données bancaires et les mots de passe des services en ligne ne sont pas compromis, mais ne détaille pas les données touchées. Le pirate affirme détenir 1 191 967 dossiers d'allocataires.
Vulnérabilités
Le Patch Tuesday d'octobre corrige 1 417 vulnérabilités, dont 76 critiques (7 ne nécessitant aucune action client). Une zero-day est activement exploitée, la CVE-2026-96951, un contournement du Mark of the Web dans Windows Shell facilitant l'exécution de fichiers envoyés par e-mail ou messagerie. La CVE-2026-108398, un contournement du contrôle applicatif dans .NET Framework, était publiquement divulguée. Parmi les autres correctifs notables :
10 RCE dans le serveur DHCP Windows, dont 5 critiques
une RCE dans Exchange Server via un e-mail forgé (CVE-2026-70571)
de nombreuses failles Office à corriger rapidement
Un acteur inconnu, baptisé UTA0576, a chaîné trois failles d'Ivanti Connect Secure pour obtenir une exécution de code root sans authentification, y compris sur une appliance en version 22.8R2.4 à jour. La CVE-2026-104935, désormais corrigée, couvre le contournement d'authentification et une race condition dans le gestionnaire d'upload wu.cgi. L'élévation de privilèges via dsinvoked n'est pas encore corrigée. L'attaquant a effacé ses traces des journaux et restauré la mémoire, échappant à l'Integrity Checker. Il a volé des identifiants LDAP, des mots de passe LAPS et des clés BitLocker, et réalisé du Kerberoasting.
La CVE-2026-85097 (CVSS 9.8) affecte Bricksforge, une extension commerciale du constructeur de sites Bricks utilisée par environ 6 000 sites. Cette faille d'upload de fichiers arbitraires sans authentification permet d'exécuter du code malveillant et de prendre le contrôle complet du site. Les versions 3.1.8.9 et antérieures sont vulnérables, le correctif étant disponible en 3.1.8.10. Des tentatives d'exploitation ont déjà été observées.
GitLab a corrigé la CVE-2026-97229 (CVSS 10), un integer overflow dans le compilateur regex utilisé pour parser la configuration des pipelines CI/CD. Une regex forgée permet à un attaquant non authentifié d'exécuter du code arbitraire sur le serveur, sans interaction utilisateur. Les éditions Community et Enterprise sont concernées avant les versions 19.2.8, 19.3.5 et 19.4.2.
9 vulnérabilités critiques cette semaine dont 1 exploitée :
CVE-2026-21589 : Atlassian Confluence et Jira
L'alerte CERTFR-2026-ALE-011 concernant de multiples vulnérabilités dans Citrix NetScaler ADC et Gateway a également été mise à jour cette semaine.
Sur ces 7 derniers jours la CISA a ajouté 11 vulnérabilités exploitées :
CVE-2026-0322 : vulnérabilité d'injection de code dans Palo Alto Networks PAN-OS
CVE-2026-105133 : authentification incorrecte dans Ahsay AhsayCBS
CVE-2026-76519 : traversée de répertoire relative dans Cisco Secure Email Gateway
CVE-2026-105134 : injection de commandes dans Ahsay AhsayCBS
CVE-2026-96951 : injection de commandes dans Microsoft Windows Shell
CVE-2026-104935 : contournement d'authentification par usurpation dans Ivanti Connect Secure
CVE-2015-3306 : contrôle d'accès inapproprié dans ProFTPD
CVE-2021-3199 : traversée de répertoire dans ONLYOFFICE Docs
CVE-2023-22894 : stockage en clair d'informations sensibles dans Strapi
CVE-2016-3081 : injection de commandes dans Apache Struts
CVE-2015-5477 : erreurs de traitement de données dans ISC BIND
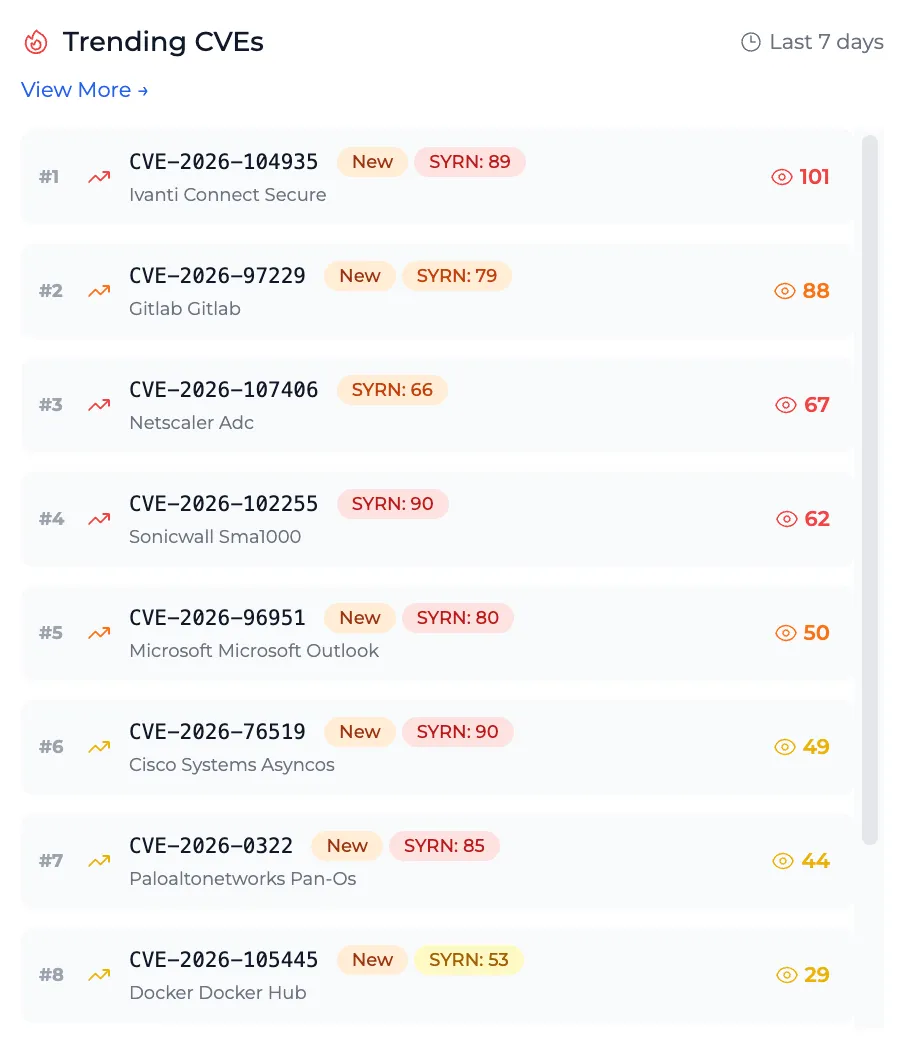
source: app.syrn.fr
Articles
Un chercheur détaille cinq vulnérabilités d'élévation de privilèges partageant une même cause racine dans les API Connections Azure, récompensées par environ 200 000 dollars de bug bounty.
Les divulgations mensuelles de CVE ont doublé en 2026, passant d'environ 5 000 en janvier à plus de 10 700 en août. L'exploitation suit le rythme, avec 141 vulnérabilités exploitées sur huit mois, contre 127 sur toute l'année 2025. La hausse provient surtout de la weaponization rapide de n-days, les attaquants utilisant des LLM pour analyser patchs et PoC. Les vulnérabilités découvertes par IA mènent à une RCE dans 50 % des cas, contre 26 % en moyenne. Plus de 1 500 CVE touchent la stack IA, notamment les frameworks d'orchestration d'agents comme LiteLLM et Langflow, déjà exploités.
Un rootkit Windows (RwyKit) découvert via un driver signé non révoqué, détecté par un seul moteur sur VirusTotal, intercepte le trafic HTTP pour forger des réponses. Aucune attribution n'est avancée, entre fraude publicitaire de masse et acteur ciblé.
L'Australian Signals Directorate publie un chapitre de sa série Essentials dédié à la sécurisation des technologies opérationnelles (OT). Le framework s'articule en principes, actions et huit domaines, ordonnés en phases prioritaires adaptées aux contraintes de sûreté industrielle :
phase 1 : services de bordure et processus critiques
phase 2 : environnements privilégiés et services d'identité
phase 3 : systèmes métier
Anthropic publie des recommandations pour les membres de son Cyber Verification Program, accompagnant un classifieur de détection d'évasion de sandbox en private beta dans l'API. Les principales mesures :
exécuter chaque agent dans une microVM (Kata Containers, Firecracker) avec egress bloqué par défaut
tenir les credentials hors de l'environnement de l'agent via un proxy
tester la sandbox à chaque nouvel hôte, configuration ou modèle
restreindre le périmètre par allowlist et superviser les exécutions, etc.
Ces contrôles ne détectent pas un agent qui dépasse le périmètre de la mission sans quitter sa sandbox.
L’auteur a passé deux mois à rechercher des vulnérabilités dans des outils open source de l'écosystème Kubernetes à l'aide de LLM. Son pipeline combine des subagents qui analysent les fichiers, un tri des findings, puis une contre-expertise avec reproduction sur un cluster kind et réévaluation du CVSS, souvent surestimé par les modèles. Bilan : 163 findings de sécurité sur 26 projets, 31 soumis, 2 acceptés et 9 doublons, dont la CVE-2026-77524 critique dans KEDA. Selon lui, trouver des failles devient banal, le vrai défi est d'être le premier et de survivre au triage de mainteneurs submergés.
Tom Stacey, de PortSwigger, a ajouté la prise en charge de HTTP/3 à Turbo Intruder, qui peut désormais envoyer plus de 100 000 requêtes par seconde depuis un laptop en Wi-Fi, soit plus de trois fois ce qu'il atteignait en HTTP/1.1. En l'exécutant depuis un serveur cloud situé dans la même région que la cible, son meilleur résultat a atteint environ 180 000.
Cet article compare des navigateurs isolés et des outils associés destinés aux enquêteurs OSINT, en évaluant leur attribution, leur sécurité, leur capture de preuves et leur coût.
Outils
Anthropic propose OSS Scanner, un service gratuit inspiré d'OSS-Fuzz qui remplace le fuzzing par ses modèles, dont Claude Mythos, pour analyser des dépôts open source critiques. Les rapports, envoyés aux mainteneurs sans relecture humaine, incluent reproduction, explication et correctif suggéré. En six mois, plus de 29 000 vulnérabilités candidates ont été produites, dont environ 6 000 confirmées manuellement. Sur 97 failles critiques ou élevées vérifiées par des pentesteurs, 88 % étaient valides. L'inscription se fait par pull request ajoutant un fichier de configuration et un Dockerfile, l'audit s'exécutant ensuite sans accès Internet.
REA est un serveur MCP open source qui connecte des agents IA comme Claude Code, Codex, Cursor ou Gemini CLI à des outils de reverse engineering. Il couvre les binaires natifs via Hopper, Ghidra ou IDA, mais aussi Go, Rust, WASM, bytecode EVM, applications JavaScript et Electron, assemblies .NET, APK Android, firmwares et captures réseau.
Birdbrain est une application desktop et une extension Chrome gratuites et open source qui capturent des pages web sous forme de preuves infalsifiables pour les investigations, en extrayant au passage des indicateurs comme des adresses e-mail, des domaines et des wallets crypto.
VoidAccess est un outil gratuit et auto-hébergé qui transforme les recherches sur le dark web en threat intelligence structurée, en agrégeant des sources, en extrayant des indicateurs et en cartographiant les relations entre eux.
Conférences / Salons
🗓️ Hexacon - Du 16 au 17 octobre 2026 à Paris, France
🗓️ Unlock your brain (UYBHYS) - Du 6 au 7 novembre 2026 à Brest, France
🗓️ GreHack - Du 13 au 14 novembre 2026 à Grenoble, France
🗓️ European Cyber Week (ECW) - Du 16 au 19 novembre 2026 à Rennes, France
🗓️ Cyb'air Sud - Mardi 24 novembre 2026 à Salon-de-Provence, France
Finances / Marché
Après le rachat de sa technologie par CrowdStrike, XM Cyber ne conserverait qu'une cinquantaine de ses 300 salariés israéliens, affectés au suivi des clients existants, selon Calcalist. L'entreprise conteste ces chiffres et affirme continuer à opérer avec environ 150 employés.
🤝 🇮🇱 Orion Security, startup spécialisée dans la protection des données sensibles par agents IA (alternative au DLP), serait en discussions avancées pour être acquise par CrowdStrike pour environ 500 millions de dollars.
🇫🇷 Fleuret AI, startup d'automatisation des tests d'intrusion par IA agentique, annonce une levée de pré-amorçage de 4 M€.
Misc
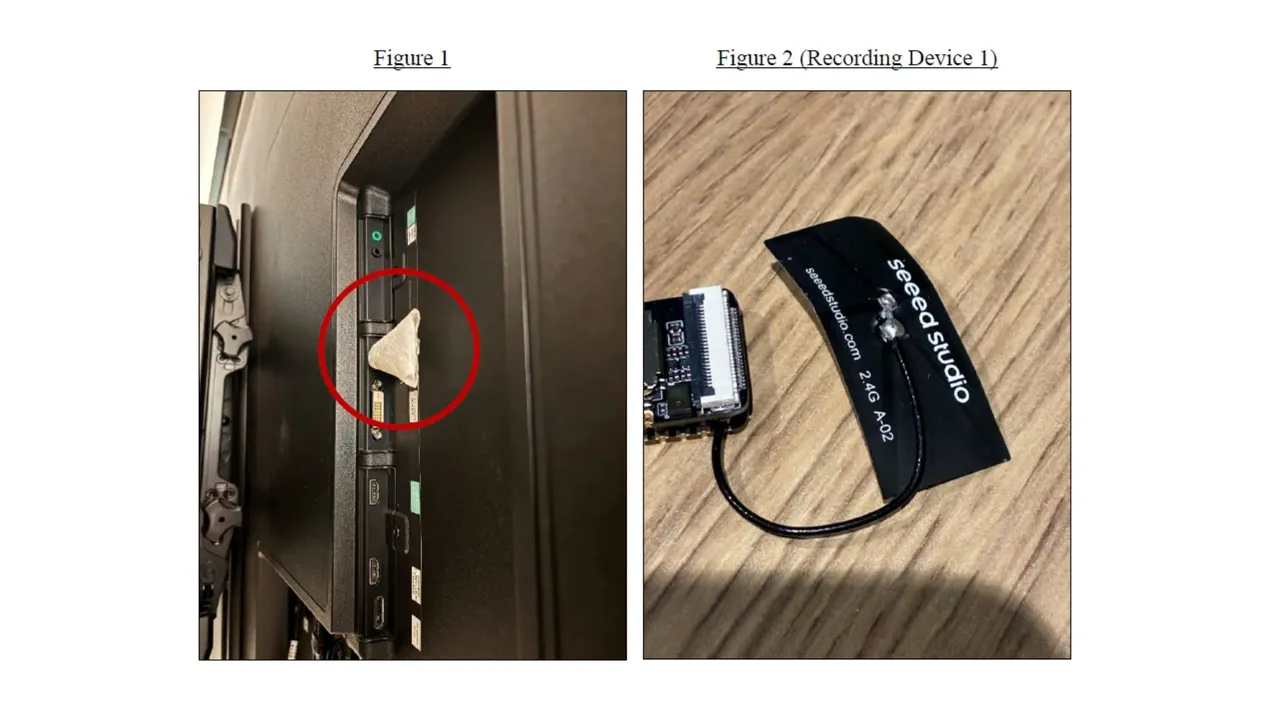
Un ingénieur saoudien d'OpenAI a été arrêté par le FBI, soupçonné d'avoir installé un enregistreur audio dans une salle de réunion. Branché sur un port USB derrière un téléviseur et dissimulé dans du papier toilette, l'appareil stockait des données chiffrées. Un second enregistreur a été retrouvé dans un sac contenant ses papiers d'identité. Un compte de chatbot lié à son épouse aurait posé des questions sur la dissimulation d'un micro et le chiffrement de son stockage. OpenAI affirme que ses modèles ont aidé à l'identifier et n'avoir détecté aucune exfiltration de données. Aucun lien étatique n'est établi.
Peu avant le lancement de Muse, son agent IA, Meta a découvert plusieurs vulnérabilités dont au moins une permettait de s'échapper de la machine virtuelle de chaque instance pour atteindre des bases de données et services internes. Après le lancement, des chercheurs ont identifié un zero-day permettant de piloter Muse via des applications. Meta offre 300 000 dollars pour une VM escape.
Le tribunal judiciaire de Paris a rejeté les astreintes de 50 000 euros par jour et par site réclamées par Canal+ contre Cloudflare pour des sites de streaming illégal de F1 et MotoGP. Sommé de bloquer ces domaines "par tout moyen efficace", Cloudflare a appliqué un blocage sur son CDN sans filtrer son résolveur DNS public 1.1.1.1. Le tribunal rappelle qu'un intermédiaire technique a une obligation de moyens et non de résultat. Contrairement au 8.8.8.8 de Google, 1.1.1.1 résout ces domaines depuis la France. Quad9 fait face à une demande similaire de beIN Sports, avec une décision attendue prochainement.
Les nouvelles conditions d'utilisation d'Anthropic interdisent tout comportement abusif ou cruel, prolongé et inutile envers ses modèles. Cette clause fait suite à un débat autour d'un projet GitHub soumettant des LLM locaux à des expériences de "torture". Selon Anthropic, seuls les cas extrêmes de cruauté répétée sans objectif sont visés, la sanction se limitant à la fin de la conversation.
L'Américain Michael Smith a été condamné à dix-huit mois de prison et à restituer 8 millions de dollars pour une fraude aux royalties sur les plateformes de streaming. Des milliards d'écoutes ont ainsi été comptabilisées. En avril 2023, son catalogue a cumulé 80,9 millions d'écoutes sur YouTube Music Family Plan, contre 9,3 millions pour celui de Taylor Swift.
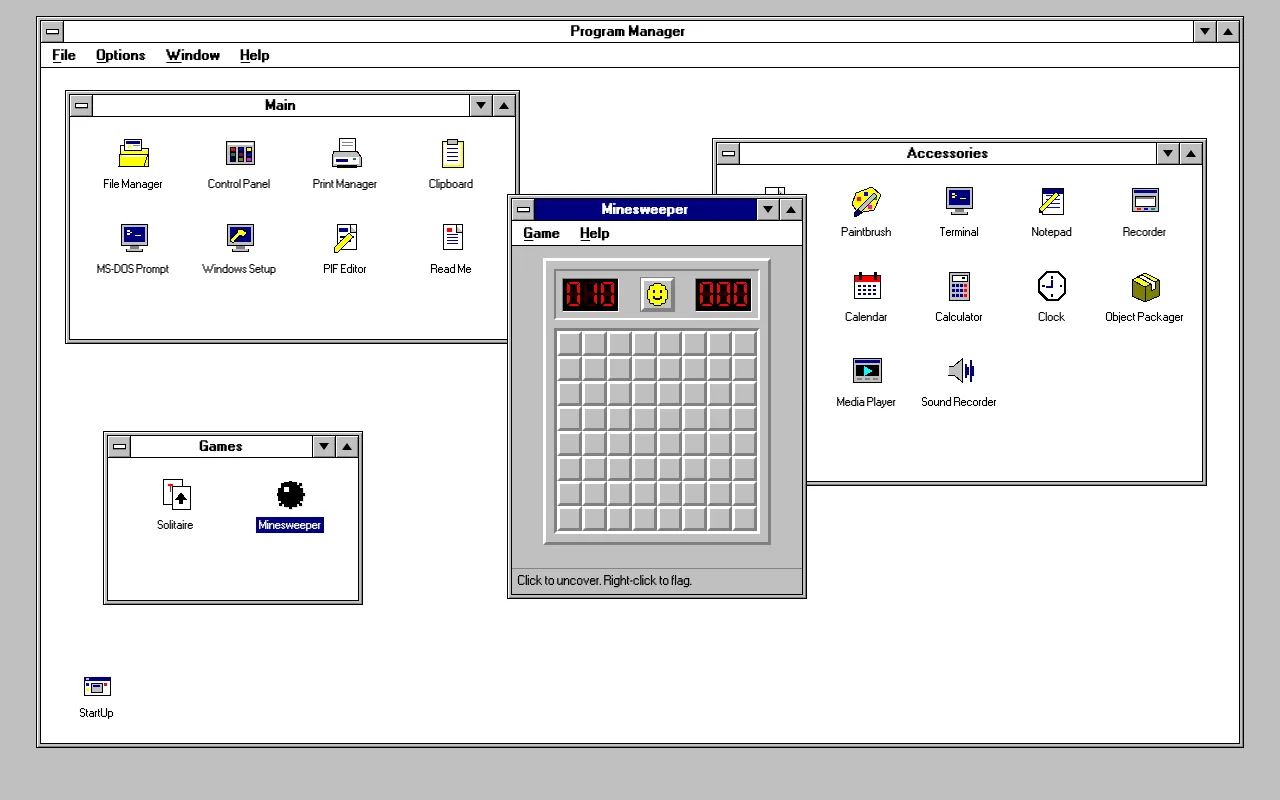
Un développeur spécialiste de .NET a publié des reconstitutions de Windows 3.1, 95, 98, Me, 2000, XP, Vista et Mac OS 9 utilisables dans le navigateur.
Merci de votre lecture. N'hésitez pas à transférer à un(e) ami(e) et/ou à partager sur les réseaux sociaux pour soutenir ce travail.
Bastien